为什么 Thanox 能管住普通管理器管不住的后台
普通自启管理器为什么不够用
市面上常见的自启管理器(包括一些 ROM 自带的安全管家)面临几个根本性的天花板:
- 管不住 ROM 白名单:华为运动健康需要 HMS Core 保活、小米系 app 之间的静默互拉起——这些是 ROM 厂商默认放行的,普通管理器就算能"拦截",ROM 也会在下一次系统清理后重新放行。
- 管不住系统服务:某些 app 在后台唤醒系统服务(
JobScheduler、AlarmManager),普通管理器只能看到进程被杀,但看不到这些服务层的后台保活行为。 - 关联启动的黑盒:app A 偷偷拉起 app B 的某个组件——这个过程对普通应用来说是黑盒,它们没有能力拦截
startService、bindService、sendBroadcast等系统 API。 - 隐私信息裸露:SIM 卡序列号、设备 IMEI、Android ID——这些敏感信息的读取,普通应用层面管理器要么做不到拦截,要么只能拦截某一个具体 app。
核心原因是:普通管理器自己也只是一个 app。Android 的沙箱机制决定了 app 不能管另一个 app 的系统级行为。
Thanox 的架构优势
Thanox 不一样。它的核心管理逻辑运行在 system_server 进程中——这是 Android 系统的核心进程,拥有 system 级别的权限。
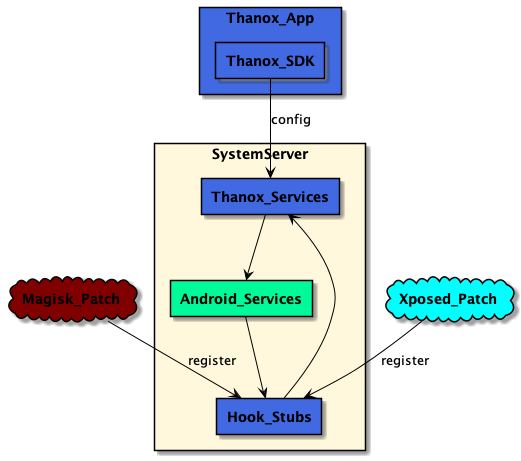
架构分为两层:
- Framework 层:运行在
system_server进程,通过 Xposed hook 或 Magisk 补丁注入系统。负责所有核心管理逻辑——拦截后台启动、强制执行杀进程、监听 Activity 生命周期、读取并返回虚拟的敏感数据。这一层拥有 system 权限,可以做普通 app 做不到的事情。 - App 层:就是那个普通的 Thanox APK,负责提供 UI 交互——配置开关、编写规则、查看日志。本身是一个普通应用,卸载或清除 App 层数据不会影响 Framework 层的配置。
这种架构意味着什么
有了 system 级别的运行位置,Thanox 可以做到:
- 拦截一切后台启动:不管是应用间的显式 intent、隐式广播、
startService、还是系统 Job,都在 hook 范围内。 - 深度控制生命周期:可以监听 Activity 的 Created / Resumed / Paused / Destroyed 每个阶段,甚至可以在 Activity 启动瞬间替换它(移花接木功能)。
- 虚拟身份返回:当某个被隐匿的 app 调用
TelephonyManager.getDeviceId()时,Thanox Framework 层可以直接返回一套虚拟的 SIM 卡信息,而不是真实数据。 - 规则引擎的系统级执行:情景模式的动作(杀进程、锁屏、启动应用)不需要经过 App 层中转,直接在 system_server 里执行。
当然,这种架构也意味着 Thanox 不是一个"装完就能用"的工具——它需要正确的激活方式(Xposed 或 Magisk),每次更新后可能需要重新激活。
和 LSPosed、Shamiko 的关系
Thanox 和 LSPosed、Shamiko 不是竞争关系,而是不同层级的东西:
- LSPosed 是一个通用的 Xposed 框架,它 hook 系统 API,但本身不提供具体功能。所有功能都依赖第三方模块。
- Shamiko 是一个反检测模块,专门用来让银行 app、游戏检测不到 root 或 hook 框架。
- Thanox 既是框架又是应用——它有自己的 Xposed hook 逻辑(用于实现拦截和隐匿),也有自己完整的功能集(后台管理、冻结、情景模式等)。
简单说:LSPosed 是"地基",Thanox 是"整套精装修房子",Shamiko 是"窗帘"(用来遮挡)。
继续阅读 Thanox 两层架构详解 了解 Framework 层和 App 层的交互细节。